Documentar arquitetura na AWS de forma automática é menos sobre desenhar caixas e mais sobre transformar a própria infraestrutura em uma fonte confiável de evidência. Para times que operam ambientes críticos, a meta não é ter um diagrama bonito, e sim uma documentação viva, auditável e alinhada ao que realmente está em produção. Quando esse processo é bem montado, ele reduz retrabalho, acelera troubleshooting e melhora a governança sem depender de atualizações manuais.
Na prática, isso funciona melhor para squads de plataforma, segurança, SRE e arquitetura que já usam IaC e precisam manter consistência entre operação, compliance e mudanças frequentes. A boa notícia é que a AWS já oferece peças importantes para isso. O desafio está em conectá-las de um jeito útil para o dia a dia.
Principais pontos para acertar desde o início
- A fonte de verdade deve ser o ambiente versionado, não um slide salvo na pasta do time.
- IaC, inventário e trilha de mudanças precisam conversar entre si para evitar documentação desatualizada.
- Diagramas automáticos ajudam muito, mas não substituem decisões arquiteturais e contexto de negócio.
- Tags, naming convention e ownership são tão importantes quanto a ferramenta escolhida.
- Segurança e auditoria ficam mais simples quando a documentação nasce do próprio ambiente.
O que realmente significa automatizar a documentação na AWS
Automatizar a documentação significa gerar e atualizar evidências técnicas a partir do próprio estado da nuvem. Isso inclui inventário de recursos, relações entre componentes, configuração de rede, trilha de mudanças e representação visual da arquitetura. Em vez de depender de alguém para editar o desenho após cada deploy, o ambiente passa a produzir parte da documentação sozinho.
Segundo a documentação oficial da AWS, serviços como AWS Config mantêm histórico de configuração e mudanças de recursos, enquanto soluções como Workload Discovery on AWS ajudam a descobrir e visualizar componentes de workloads. Isso resolve um problema recorrente: a distância entre o que foi planejado, o que foi aprovado e o que está efetivamente rodando.
O ponto importante é separar documentação derivada de documentação explicativa. A primeira pode ser automatizada com alto grau de confiança. A segunda, que inclui decisões, premissas, riscos e trade-offs, continua sendo responsabilidade do time de arquitetura.
Quais peças formam uma documentação viva e confiável
O melhor resultado vem da combinação de serviços nativos, padrões operacionais e versionamento. Nenhuma ferramenta isolada resolve tudo. O ganho aparece quando cada peça cumpre um papel claro dentro de um fluxo contínuo.
IaC define o desenho pretendido
Terraform, AWS CDK e CloudFormation são a base porque descrevem a infraestrutura declarativamente. Quando o time trata o repositório como fonte de verdade, fica mais fácil relacionar mudanças de arquitetura a pull requests, aprovações e versões implantadas. Isso reduz ambiguidade e melhora a rastreabilidade.
AWS Config e CloudTrail mostram o estado e a mudança
AWS Config ajuda a registrar como os recursos estão configurados ao longo do tempo. CloudTrail complementa com o histórico de chamadas e alterações na conta. Juntos, eles sustentam a camada de evidência técnica que faz diferença em auditoria, investigação de incidente e análise de impacto.
Visualização automática transforma inventário em entendimento
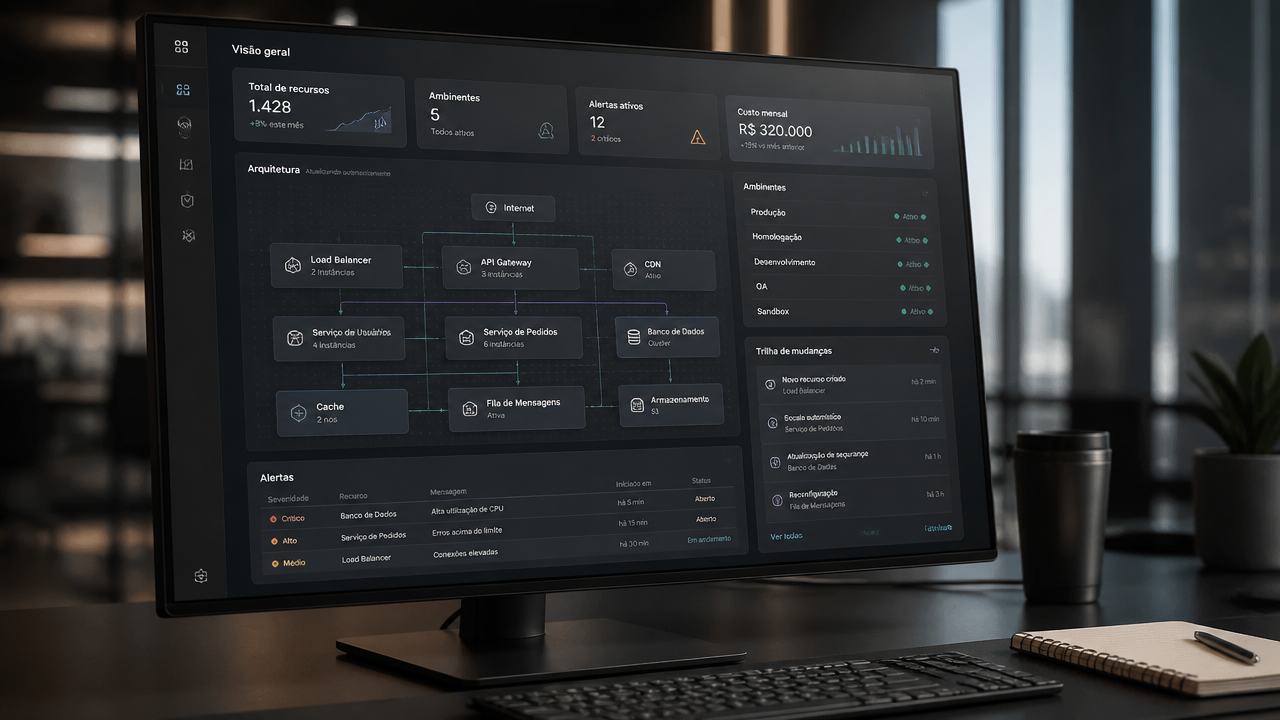
É aqui que diagramas automáticos entram. Soluções da própria AWS e ferramentas do ecossistema conseguem representar VPCs, subnets, bancos, filas, balanceadores e relacionamentos relevantes. Sozinhos, esses diagramas não contam toda a história, mas facilitam muito o entendimento inicial.
Como implementar em quatro etapas, sem criar mais uma ferramenta esquecida
O caminho mais prático é começar pequeno e focar no que será mantido de verdade. Em vez de tentar documentar toda a organização de uma vez, escolha um workload crítico e padronize o processo antes de expandir.
1. Defina a fonte de verdade e os limites do escopo
Comece decidindo se o ponto central será o repositório de IaC, o inventário da conta ou a combinação dos dois. Para a maioria dos times maduros, a melhor resposta é combinar intenção declarada e estado observado. Também vale delimitar ambientes, contas, regiões e serviços cobertos na primeira fase.
2. Padronize tags, nomes e ownership
Sem metadados consistentes, a automação gera ruído. Padronize tags como sistema, ambiente, criticidade, owner, compliance e centro de custo. Isso permite agrupar recursos corretamente, identificar dependências e filtrar o que entra ou não na documentação gerada.
3. Gere artefatos úteis, não apenas diagramas
Além da visão visual, produza tabelas e registros que tenham valor operacional. Os artefatos mais úteis costumam ser:
- inventário de recursos por aplicação e ambiente
- mapa de dependências entre rede, compute, dados e integrações
- histórico de mudanças relevantes
- matriz de responsáveis e criticidade
- evidências para auditoria e revisão de arquitetura
4. Versione a documentação como parte do ciclo de mudança
A documentação precisa nascer e ser atualizada no mesmo fluxo das alterações. O ideal é que pipelines gerem ou validem artefatos a cada mudança relevante, com revisão técnica junto ao código. Quando a documentação fica fora do processo de deploy, ela inevitavelmente envelhece.
Como responder à pergunta que realmente importa: isso ajuda em auditoria e incidente?
Sim, desde que a documentação seja operacional. Em auditorias, o valor está em demonstrar consistência entre política, configuração e evidência. Em incidentes, o ganho aparece quando o time entende rapidamente quais componentes participam do fluxo afetado, quem é responsável e o que mudou recentemente.
Na prática, uma documentação automatizada bem feita encurta três caminhos críticos: descoberta do escopo, análise de impacto e comunicação entre times. Em ambientes regulados ou de alta disponibilidade, isso reduz tempo perdido com levantamento manual e diminui o risco de decisões tomadas com informação incompleta.
É também aqui que uma operação especializada faz diferença. A Interserv Cloud pode ajudar a desenhar esse processo com foco em segurança, resiliência e governança, evitando que a automação vire apenas mais um dashboard sem uso real.
Erros comuns que deixam a documentação automática inútil
O erro mais frequente é acreditar que descoberta visual basta. Sem contexto, um diagrama automático mostra recursos, mas não explica prioridade, exceções, criticidade e dependências de negócio. Outro problema clássico é tentar cobrir tudo de uma vez, o que gera complexidade cedo demais.
| Erro | Efeito prático | Como evitar |
|---|---|---|
| Falta de tags e padrão de nomes | Inventário confuso e agrupamento incorreto | Definir convenções mínimas antes da automação |
| Documentação fora do pipeline | Conteúdo desatualizado rapidamente | Versionar artefatos junto com mudanças de infraestrutura |
| Excesso de detalhe sem contexto | Leitura difícil e baixa adoção | Separar visão executiva, técnica e operacional |
| Ferramenta sem owner | Projeto perde valor após alguns meses | Ter responsáveis claros por manutenção e revisão |
Quando vale levar esse processo para um nível mais maduro
Se o seu ambiente já passou do estágio de poucos serviços isolados, vale evoluir. Sinais típicos são auditorias frequentes, múltiplas contas, squads independentes, requisitos de compliance, incidentes com análise demorada ou dificuldade para onboard de novos engenheiros. Nesses cenários, documentação automática deixa de ser conveniência e vira capacidade operacional.
O melhor desenho costuma unir AWS Well-Architected, controles de segurança, inventário contínuo e revisão de arquitetura baseada em evidências. Isso cria um ciclo mais saudável: mudar com segurança, provar conformidade e recuperar contexto sem depender da memória do time.
Se a empresa precisa operar em AWS com alta disponibilidade e menos risco, a Interserv Cloud pode estruturar essa jornada de ponta a ponta, desde o hardening e a padronização até o monitoramento contínuo e a resposta operacional 24/7.
Perguntas frequentes
É possível documentar uma arquitetura AWS de forma automática?
Sim. É possível manter diagramas, inventário de recursos, relações entre componentes e trilha de mudanças de forma automática, desde que a conta tenha uma fonte de verdade bem definida. Na prática, a combinação mais comum envolve IaC, AWS Config, CloudTrail, tags padronizadas e um repositório versionado para registrar cada alteração relevante.
O que uma boa documentação de arquitetura de software deve incluir?
Os documentos mais úteis combinam três camadas. A primeira mostra a visão de negócio e dependências críticas. A segunda detalha componentes técnicos, redes, dados e controles. A terceira registra decisões, exceções, responsáveis, riscos aceitos e histórico de mudanças. Sem essas três camadas, a documentação tende a ficar bonita, mas pouco operacional.
Qual ferramenta de IaC faz mais sentido para automatizar a documentação?
Terraform, AWS CDK e CloudFormation funcionam bem, desde que o time trate o código como a principal fonte de verdade da infraestrutura. A diferença prática está no ecossistema do time, no padrão de módulos e no processo de revisão. O ponto decisivo não é a ferramenta isolada, e sim a disciplina de versionamento, tags e políticas de mudança.
Por que documentar a arquitetura continuamente é melhor do que atualizar diagramas à mão?
Porque ambiente real muda o tempo todo. Um diagrama estático envelhece em dias, às vezes em horas. Já um processo automatizado reduz lacunas entre o que foi desenhado e o que está rodando, o que acelera auditorias, troubleshooting, onboarding técnico e análise de impacto antes de mudanças.
A automação substitui a documentação feita por arquitetos e engenheiros?
Não totalmente. A automação cobre muito bem inventário, topologia, relacionamentos e evidências de mudança, mas ainda precisa de contexto humano. Decisões arquiteturais, trade-offs, riscos aceitos, requisitos regulatórios e justificativas de negócio devem ser escritos pelo time para que a documentação realmente ajude em operação e governança.