Se sua empresa já opera várias contas AWS, o AWS IAM Identity Center é o ponto mais eficiente para organizar acessos humanos com menos risco e mais padronização. O ganho real não está só em fazer login centralizado, mas em combinar governança, automação e trilha de auditoria desde o desenho inicial. Para times de plataforma, segurança e compliance, esse é o caminho mais curto para reduzir privilégios excessivos sem travar a operação.
Na prática, um bom desenho separa identidade, autorização e observabilidade: o IdP cuida do ciclo de vida, os permission sets controlam o que cada grupo pode fazer e a auditoria valida se a política está sendo seguida. É exatamente esse tipo de arquitetura que a Interserv Cloud costuma estruturar em ambientes críticos, onde disponibilidade, segregação de funções e resposta rápida importam tanto quanto a experiência do usuário.
Destaques que fazem diferença no dia a dia
- Centralize pessoas no IdP e permissões na AWS: isso reduz contas manuais e melhora o offboarding.
- Delegue a administração para uma conta dedicada: o Management Account deve ficar mais isolado.
- Modele permission sets por função: a AWS os trata como templates reutilizáveis de acesso entre contas.
- Automatize com SCIM e IaC: o primeiro reduz trabalho operacional, o segundo reduz deriva de configuração.
- Audite continuamente: CloudTrail e reconciliação de usuários e grupos evitam surpresas em auditoria e incidentes.
O que o AWS IAM Identity Center faz na prática?
Ele centraliza o acesso de usuários a contas AWS e aplicações, usando grupos e permission sets para distribuir permissões de forma consistente. Em vez de manter usuários locais espalhados por contas, você administra acesso a partir de um ponto central e entrega credenciais temporárias para console e AWS CLI.
Essa abordagem melhora segurança porque aproxima o acesso humano do modelo recomendado pela AWS: federação com provedor de identidade, MFA e privilégios mínimos. Também simplifica operações em organizações com muitas contas, já que o mesmo permission set pode ser reutilizado em diferentes ambientes, times e estágios do ciclo de entrega.
A melhor estratégia de governança começa pela separação de responsabilidades
O desenho mais seguro é tratar identidade, operação e conta raiz como camadas diferentes. A própria AWS afirma que a instância do IAM Identity Center fica no Management Account, mas a administração pode ser delegada a uma conta membro, o que reduz o número de pessoas com acesso direto à conta mais sensível da organização.
Na prática, isso significa reservar o Management Account para tarefas excepcionais e usar uma conta dedicada de segurança ou plataforma para a rotina administrativa. A AWS também recomenda permission sets específicos para o Management Account e cuidado extra com atribuições por grupo nesse contexto, porque mudanças de membership podem ampliar acesso sem revisão suficiente.
| Decisão | Boa prática | Risco evitado |
|---|---|---|
| Administração diária | Conta delegada dedicada | Exposição desnecessária do Management Account |
| Acesso privilegiado | Permission sets específicos por função | Admin amplo e permanente |
| Controle de grupos | Governança no IdP com revisão formal | Escalada por alteração de membership |
| Autenticação | MFA obrigatório | Abuso de credenciais roubadas |
Como desenhar permission sets sem cair em excesso de privilégio?
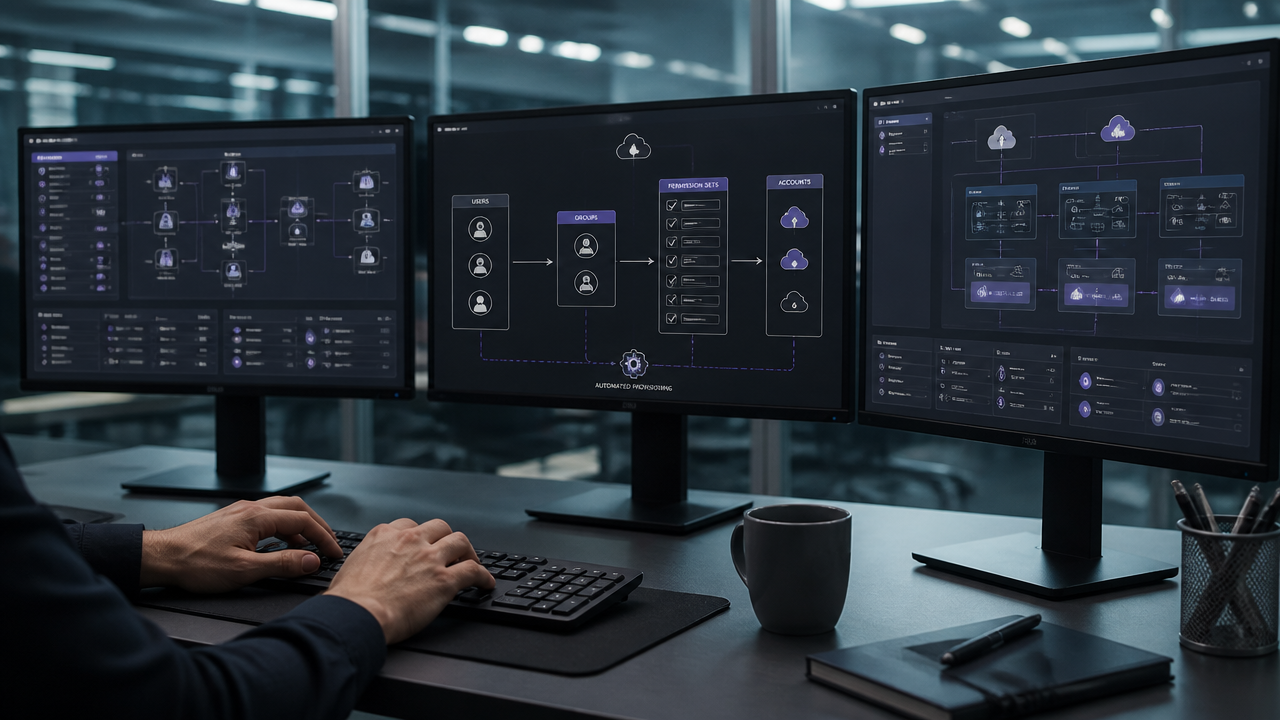
O melhor caminho é criar permission sets por função de trabalho, e não por pessoa. A AWS define permission sets como modelos de permissões armazenados no IAM Identity Center, que podem ser atribuídos a usuários ou grupos em múltiplas contas, com session duration controlada centralmente.
Em vez de um conjunto genérico como Admin para todo time técnico, prefira papéis claros, como leitura, operação, deploy, banco de dados e resposta a incidente. Quando a empresa amadurece, vale separar ainda mais por ambiente, como produção e não produção, porque o mesmo cargo nem sempre precisa do mesmo nível de acesso em todos os contextos.
Também é importante desenhar dentro dos limites do serviço. A AWS informa, por exemplo, quota padrão de 3.500 permission sets por instância, 500 permission sets provisionados por conta e até 25 managed policies por permission set, observando ainda as quotas de IAM roles nas contas de destino.
Quando usar SCIM para automatizar usuários e grupos?
Use SCIM quando o objetivo for sincronizar entrada, mudança e saída de colaboradores com menos intervenção manual. A AWS suporta provisionamento automático de usuários e grupos de um IdP externo para o IAM Identity Center por SCIM 2.0, e isso é o que transforma governança em processo repetível.
Mas automação não elimina cuidados. A documentação destaca que o atributo enviado como SAML NameID deve ser compatível com o atributo mapeado como Username no SCIM, que atributos multivalorados podem falhar e que o token de SCIM tem validade de um ano, com alertas quando restam 90 dias ou menos para expirar.
O ponto mais negligenciado costuma ser o drift. Se você usa diretório externo e também faz alterações diretas por API ou console, o estado do Identity Center pode se afastar do estado do IdP. Por isso, a automação precisa vir junto com reconciliação periódica de usuários, grupos e memberships.
IaC vale a pena para o Identity Center?
Sim, especialmente quando há muitas contas, squads ou requisitos de auditoria. Com IaC, você versiona permission sets, grupos e associações, revisa mudanças em pull requests e reduz configurações feitas no improviso. Esse modelo é mais previsível do que administrar acessos críticos apenas por console.
No ecossistema da AWS, há suporte oficial em CloudFormation para AWS::SSO::PermissionSet. Já no Terraform, o provider da HashiCorp documenta recursos específicos para permission sets e grupos do Identity Store, além de reprovisionamento automático do permission set atualizado para contas atribuídas.
O ganho mais importante não é só velocidade. É rastreabilidade. Quando a política de acesso vira código, fica mais simples responder quem aprovou a mudança, quando ela entrou em produção e quais contas foram afetadas.
Como auditar mudanças e acessos no IAM Identity Center?
CloudTrail deve ser sua base de evidência. A AWS informa que o IAM Identity Center registra chamadas de API no CloudTrail, incluindo eventos do console, da API do serviço, do Identity Store, do portal de acesso e do SCIM. Isso permite investigar quem fez uma alteração, de qual origem e em qual momento.
Para times submetidos a auditorias, isso resolve só metade do problema. A outra metade é provar que o estado atual continua aderente ao desenho aprovado. A própria AWS publicou orientações específicas para auditar e reconciliar recursos auto provisionados por SCIM, usando CLI ou APIs do Identity Store para listar usuários, grupos e memberships e comparar com a fonte de identidade.
Checklist de implementação para ambientes críticos
Se você precisa sair do piloto e colocar governança de acesso em produção, siga uma ordem simples. Ela reduz retrabalho e evita que automação ruim apenas acelere permissões erradas.
- Defina o IdP como fonte principal de usuários e grupos.
- Ative MFA para todo acesso humano compatível com sua fonte de identidade.
- Delegue a administração para uma conta membro dedicada.
- Crie permission sets por função e por criticidade do ambiente.
- Automatize provisionamento com SCIM e revise o ciclo do token.
- Versione a configuração com IaC.
- Habilite auditoria contínua com CloudTrail e rotinas de reconciliação.
Para operações que não podem parar, como bancos, telecoms e plataformas de alto tráfego, esse conjunto reduz risco operacional e melhora a resposta em incidentes. É nesse ponto que a Interserv Cloud agrega valor, conectando governança de acesso, observabilidade e hardening em uma arquitetura que aguenta auditoria e escala.
Perguntas frequentes
O que o AWS IAM Identity Center faz na prática?
O serviço centraliza o acesso de pessoas a múltiplas contas AWS e aplicações. Na prática, ele conecta seu diretório corporativo, organiza grupos, aplica permission sets e entrega credenciais temporárias para console e AWS CLI, reduzindo contas locais espalhadas e simplificando governança.
Quando usar SCIM para automatizar usuários e grupos?
SCIM vale a pena quando o RH, o diretório corporativo e a AWS precisam andar juntos. A AWS suporta provisionamento automático de usuários e grupos via SCIM 2.0, mas a sincronização depende do IdP, o mapeamento de atributos precisa ser consistente e mudanças manuais podem gerar drift.
É seguro delegar a administração do Identity Center?
O caminho mais seguro é usar o Management Account o mínimo possível e delegar a operação diária para uma conta membro dedicada. A AWS recomenda acesso restrito ao Management Account, permission sets específicos para ele e cuidado especial com atribuições por grupo nesse ambiente.
Como desenhar permission sets sem cair em excesso de privilégio?
Comece com permission sets por função de trabalho, grupos vindos do IdP e atribuições por conta ou por OU conforme o risco. Reaproveite o mesmo permission set em várias contas, defina session duration adequada e revise exceções com frequência para evitar privilégios acumulados.
Como auditar mudanças e acessos no IAM Identity Center?
CloudTrail é a base para trilha de auditoria, porque registra chamadas de API do IAM Identity Center, do Identity Store, do portal de acesso e do SCIM. Para automação com diretório externo, também faz sentido auditar periodicamente usuários, grupos e memberships para detectar drift.