Se a sua equipe quer colocar agentes de IA para consultar sistemas, executar rotinas e apoiar operações críticas na AWS, a segurança precisa vir antes da autonomia. O risco não está apenas no modelo, mas no conjunto de permissões, integrações, memória, logs e decisões automáticas que passam a tocar dados e processos reais. Para bancos, telecoms, e-commerces e plataformas de alto tráfego, o caminho mais seguro é tratar o agente como uma workload privilegiada, com identidade própria, escopo mínimo, guardrails e observabilidade de ponta a ponta.
Na prática, estes quatro passos reduzem a chance de vazamento, abuso de credenciais e execução indevida. Eles também ajudam a transformar provas de conceito em operação confiável, algo que a Interserv Cloud costuma enfrentar quando a discussão sai do laboratório e chega ao ambiente produtivo.
Pontos-chave para proteger agentes de IA na AWS
- Cada agente precisa de identidade própria, sem compartilhar roles ou chaves com outros fluxos.
- Menor privilégio é requisito básico, porque o agente tenta completar objetivos e tende a explorar tudo o que está disponível.
- Guardrails devem cobrir entrada, saída e ferramentas, não apenas o texto gerado pelo modelo.
- Logs e aprovação humana são indispensáveis em ações com impacto financeiro, operacional ou regulatório.
- Segurança de agente é arquitetura, não um ajuste pontual no prompt.
O que muda quando um agente deixa de responder e passa a agir
O principal salto de risco acontece quando a IA deixa de ser apenas conversacional e ganha permissão para chamar APIs, consultar dados privados e disparar ações. Um chatbot isolado pode gerar uma resposta ruim. Já um agente conectado pode abrir chamados, alterar registros, consultar informações sensíveis ou iniciar automações erradas em escala.
É por isso que a documentação da AWS diferencia o uso de modelos do uso de agentes com ferramentas. Quando o sistema passa a orquestrar tarefas, a conversa deixa de ser apenas experiência de usuário e vira superfície de ataque. Nesse ponto, o desenho de segurança precisa considerar identidade, rede, criptografia, políticas, rastreabilidade e processo de aprovação.
Para ambientes regulados, a pergunta correta não é “o agente funciona?”, mas “o que ele pode fazer se errar, for induzido por prompt injection ou receber um contexto indevido?”. Essa troca de pergunta costuma elevar muito a maturidade do projeto.
Passo 1: dê uma identidade exclusiva para cada agente e para cada função
O primeiro controle é separar identidades. Se dois agentes compartilham a mesma role, a equipe perde rastreabilidade e amplia o impacto de qualquer falha. Na AWS, o padrão mais seguro é criar identidades distintas por agente, ambiente e tipo de ação, com políticas específicas para leitura, escrita e execução.
Isso vale também para ferramentas acessadas pelo agente. Uma integração que só consulta pedidos não deveria herdar acesso para atualizar cadastro, abrir reembolsos ou consultar dados financeiros. Segundo as práticas de IAM da própria AWS, isolar identidades e reduzir o escopo de permissões facilita auditoria, resposta a incidentes e governança contínua.
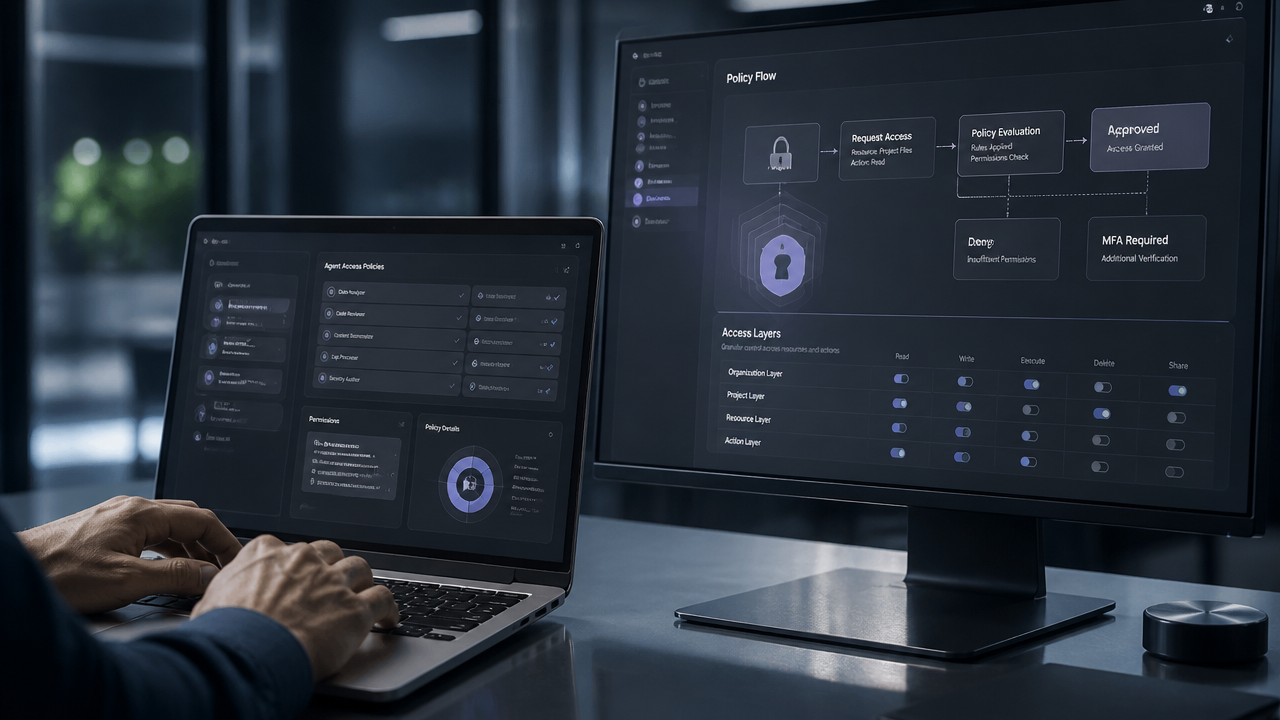
Na implementação, vale aplicar três camadas ao mesmo tempo:
- separação por ambiente, como dev, homologação e produção;
- roles diferentes para consultar, sugerir e executar;
- credenciais temporárias e rotação automática, evitando segredos persistentes.
Esse desenho parece mais trabalhoso no início, mas reduz o custo de correção depois. É comum ver agentes promissores travarem na fase de auditoria justamente por terem nascido com acesso amplo demais.
Passo 2: aplique menor privilégio até o nível da ferramenta e do dado
Menor privilégio não pode parar na camada do IAM genérico. Em agentes, ele precisa chegar até a ferramenta, ao conjunto de dados e ao tipo de operação. Um agente de suporte pode precisar ler status de pedido, mas não ver documentos sensíveis. Um agente de operação pode sugerir mudanças, mas não aplicá-las sem aprovação.
Na prática, isso significa mapear cada objetivo do agente para ações permitidas e dados necessários. Se não houver justificativa operacional clara, o acesso não entra. A documentação de segurança da AWS para workloads de IA reforça exatamente esse princípio: defina escopo, autenticação, autorização e uso aceitável antes de expor o agente a dados corporativos.
Uma forma simples de revisar o desenho é usar a tabela abaixo:
| Camada | Pergunta de controle | Decisão segura |
|---|---|---|
| Ferramenta | O agente realmente precisa desta API? | Liberar apenas integrações essenciais |
| Dado | Qual campo é indispensável para a tarefa? | Mascarar ou excluir dados sensíveis |
| Ação | Ele pode executar ou só recomendar? | Exigir aprovação para alto impacto |
| Tempo | O acesso precisa ser permanente? | Usar sessão curta e revogável |
Esse refinamento evita um erro comum: proteger o modelo, mas deixar a ferramenta exposta. Em muitos casos, o dano real não sai da resposta gerada, e sim da API que o agente recebeu permissão para usar.
Passo 3: como bloquear prompt injection, vazamento e uso indevido
Guardrails eficazes precisam atuar antes, durante e depois da inferência. Filtrar apenas a resposta final é insuficiente. O agente também precisa validar entrada, limitar contexto, restringir instruções de sistema e controlar quais ferramentas podem ser chamadas em cada cenário.
Nos serviços de IA da AWS, a combinação mais sólida costuma envolver políticas de conteúdo, isolamento de dados, criptografia com KMS e regras de negócio fora do prompt. Essa última parte é crítica: instruções em linguagem natural ajudam, mas não substituem controles determinísticos quando há risco financeiro, regulatório ou operacional.
Algumas barreiras práticas costumam funcionar bem:
- sanitizar entradas vindas de usuário, tickets, e-mails ou documentos anexados;
- impedir que o agente revele prompts internos, credenciais ou trechos de configuração;
- manter dados sensíveis fora do contexto quando eles não forem indispensáveis;
- limitar a execução de ferramentas por tipo de solicitação;
- revalidar a saída antes de qualquer ação em sistema transacional.
Também vale adotar a lógica de “duas chaves” para ações críticas. O agente propõe, um serviço valida regras e um humano aprova. Isso diminui muito o risco de automação confiante, porém equivocada.
Passo 4: monitore comportamento, audite decisões e mantenha intervenção humana
Sem observabilidade, não existe operação segura de agentes. Em produção, você precisa saber qual prompt entrou, quais ferramentas foram chamadas, quais dados foram consultados e qual decisão foi tomada. Serviços como CloudWatch, CloudTrail e trilhas de aplicação ajudam a montar esse histórico e identificar desvios com rapidez.
O monitoramento deve olhar dois tipos de problema. O primeiro é técnico, como erro de integração, timeout, aumento de custo e chamadas anormais. O segundo é comportamental, como uso repetido de ferramenta errada, consultas fora de padrão e respostas com sinais de alucinação operacional.
Para times que não podem parar, o melhor desenho costuma incluir:
- alertas para ações fora do perfil esperado;
- trilhas de auditoria por agente, sessão e ferramenta;
- limites de custo e consumo por workload;
- aprovação humana em produção para mudanças irreversíveis;
- playbooks de resposta a incidente específicos para IA.
É aqui que a Interserv Cloud agrega valor prático. Em vez de tratar agente como experimento isolado, a empresa incorpora o tema à operação em AWS, com segurança, escalabilidade, monitoramento e resposta 24/7. Isso evita o cenário em que a IA acelera um processo, mas amplia o risco sem que a equipe perceba.
O que são agentes autônomos de inteligência artificial?
São sistemas capazes de receber um objetivo, decidir etapas intermediárias e usar recursos externos para concluí-lo. Diferem de um assistente simples porque combinam modelo, memória, regras e integrações com ferramentas ou bases de dados.
Na prática, isso significa mais valor de negócio, mas também mais responsabilidade arquitetural. Quanto maior a autonomia, maior deve ser a precisão sobre o que o agente pode ler, decidir e executar. É essa relação que torna segurança um tema central, e não um complemento.
O que são agentes de IA da AWS?
Na AWS, o conceito aparece na combinação de serviços que permitem construir agentes, conectá-los a fontes de dados e controlar seu comportamento com identidades, políticas, logs e guardrails. O Amazon Bedrock é uma das bases mais citadas nesse desenho, especialmente quando o projeto precisa integrar modelos com ferramentas e conhecimento corporativo.
O ponto importante é que a plataforma sozinha não resolve o problema. Ela fornece os blocos. A segurança depende de como esses blocos são combinados, testados, auditados e operados no contexto real do negócio.
Perguntas frequentes
O que são agentes autônomos de inteligência artificial?
Agentes autônomos de IA são sistemas que recebem um objetivo, escolhem etapas intermediárias e usam ferramentas, APIs ou bases de dados para executar tarefas com pouca intervenção humana. Na prática, eles combinam modelo, memória, regras e integrações, por isso exigem controles de segurança mais rígidos que um chatbot simples.
O que são agentes de IA da AWS?
Na AWS, agentes de IA podem ser montados com serviços como Amazon Bedrock Agents, IAM, CloudWatch, CloudTrail, KMS e camadas de rede privadas. O ponto central não é só gerar respostas, mas também orquestrar ações com identidades, permissões, observabilidade e trilhas de auditoria bem definidas.
Como usar IA com segurança?
Usar IA com segurança significa limitar o que o sistema pode acessar, validar entradas, filtrar saídas, registrar decisões e exigir aprovação humana nas ações críticas. Em ambientes AWS, isso se traduz em IAM de menor privilégio, guardrails, criptografia, logs e monitoramento contínuo.
Quais são alguns exemplos de agentes de IA?
Exemplos comuns incluem agentes de atendimento que consultam pedidos, agentes de FinOps que analisam custos, agentes de suporte interno que abrem tickets e agentes de operação que sugerem correções. Quanto mais próximos de dados sensíveis ou ações em produção, maior deve ser o nível de controle.
Quais são os tipos de agentes?
Os tipos variam conforme a autonomia e o contexto: agentes reativos, agentes com memória, agentes orientados a objetivos e agentes que usam ferramentas externas para agir. Em cloud, a diferença prática está no grau de acesso a dados, sistemas críticos e fluxos automatizados.