Isolar clientes em SaaS usando um usuário de banco para cada tenant parece uma decisão prudente, mas quase sempre vira uma armadilha operacional. Este texto é para CTOs, arquitetos e times de plataforma que precisam equilibrar segurança, escala e velocidade de entrega. A tese é simples: o problema não está só no banco, e sim no acoplamento entre autenticação, autorização, deploy e observabilidade.
Quando esse desenho é adotado cedo demais, o produto ganha uma sensação de controle e perde previsibilidade. Em ambientes de alto tráfego, o efeito aparece rápido: mais conexões, mais exceções, mais scripts de manutenção e mais risco de erro humano. É por isso que a Interserv Cloud costuma tratar isolamento como decisão de arquitetura completa, não como truque de credencial.
Destaques que merecem atenção imediata
- Segurança real não nasce de credenciais separadas, nasce de camadas consistentes de autorização, auditoria e observabilidade.
- Pool de conexões é o primeiro gargalo quando cada cliente exige contexto próprio no acesso ao banco.
- Migração por tenant aumenta o risco de inconsistência e transforma deploy simples em operação de alto atrito.
- Credenciais por cliente multiplicam custo operacional, rotação de segredo, incidentes e suporte.
- O modelo ideal costuma ser progressivo, com isolamento lógico forte no início e segmentações adicionais para contas mais sensíveis.
Erro 1: tratar usuário de banco como estratégia principal de isolamento
O primeiro erro é confundir autenticação no banco com isolamento de dados de ponta a ponta. Um usuário diferente por cliente limita algumas operações, mas não resolve sozinho falhas na aplicação, queries mal montadas, cache compartilhado ou bugs de autorização no backend.
Na prática, o vazamento entre tenants quase sempre nasce acima da camada do banco. Um endpoint sem filtro obrigatório, uma policy mal aplicada ou um job assíncrono sem contexto do cliente causam dano mesmo que as credenciais estejam separadas. Por isso, a decisão certa começa por um modelo explícito de tenant context, controles de acesso e testes de isolamento automatizados.
Se a aplicação não for desenhada para negar acesso por padrão, o banco vira a última barreira, quando deveria ser apenas mais uma. O resultado é uma arquitetura que parece segura em auditoria superficial, mas falha nos fluxos reais do produto.
Erro 2: ignorar o efeito no pool de conexões e na latência
O segundo erro é subestimar o impacto de centenas de contextos de acesso sobre o pool de conexões. Quando cada cliente exige credenciais próprias, a aplicação deixa de reutilizar conexões com eficiência e começa a fragmentar recursos que deveriam ser compartilhados.
Isso aparece como latência intermitente, aumento de memória e saturação de limites do banco. Em vez de um pool robusto, você passa a operar vários mini pools com baixo aproveitamento. Quanto maior o número de tenants ativos ao mesmo tempo, pior fica a previsibilidade.
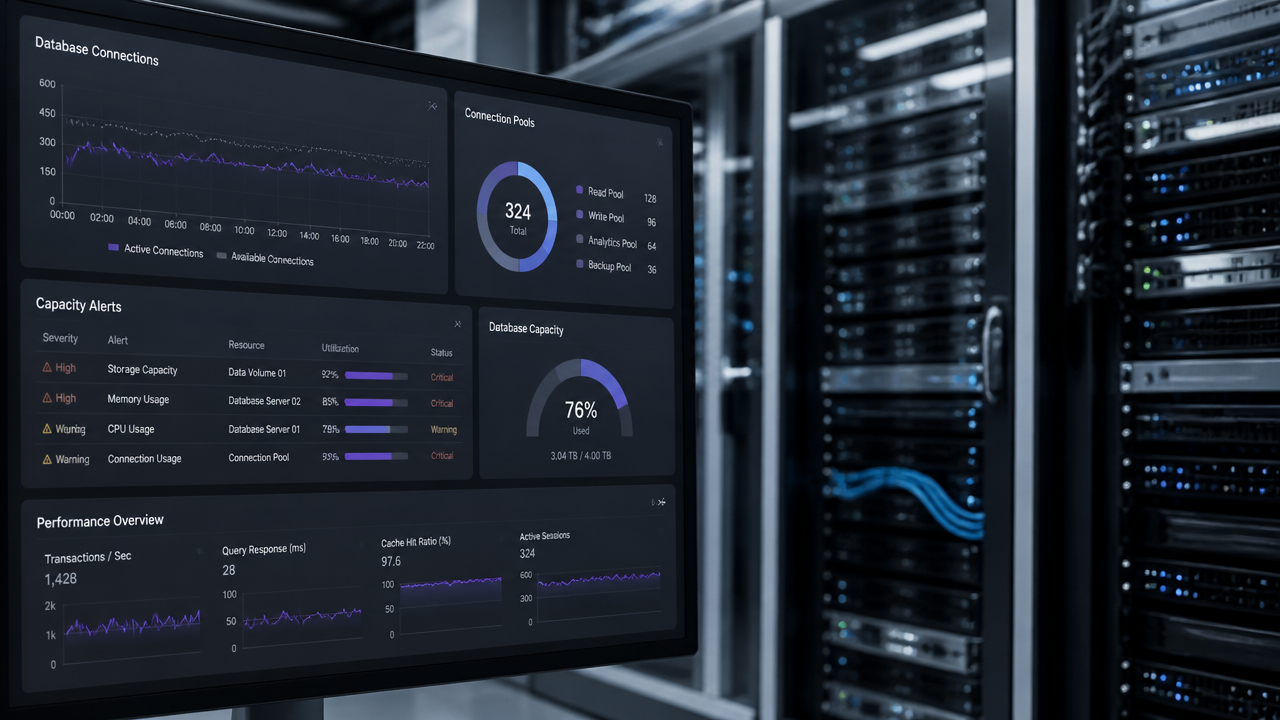
O problema se agrava em jornadas com burst de acesso, como fechamento financeiro, campanhas promocionais ou integrações em lote. Nesses cenários, a equipe descobre tarde demais que o desenho não escala de forma linear. O banco aguenta carga alta, mas não aguenta a combinação de carga alta com fragmentação de conexões.
Como esse gargalo costuma aparecer no dia a dia?
- Picos de timeout em clientes grandes, mas não em todos.
- Workers consumindo conexões demais para tarefas simples.
- Dificuldade de usar connection pooling de forma previsível.
- Incidentes que somem ao reiniciar serviços, mas voltam depois.
Erro 3: transformar cada deploy em uma maratona de migrações
O terceiro erro é aceitar que evolução de schema passe a depender de uma fila de clientes. Quando o modelo exige migração ou ajuste por usuário, um deploy pequeno deixa de ser rotina e vira operação coordenada, com janela, reprocessamento e risco de estados mistos.
O maior dano não é apenas o tempo gasto. O dano real é a perda de confiança no pipeline. Se parte da base recebe a mudança e outra parte falha, suporte, engenharia e produto passam a conviver com comportamentos diferentes em produção. Isso desacelera tudo, inclusive correções urgentes.
Arquiteturas SaaS maduras reduzem a quantidade de pontos em que o tenant altera a mecânica de deploy. Se o banco precisa refletir diferenças entre clientes, isso deve ser exceção controlada, não regra da plataforma. Caso contrário, cada release acumula dívida operacional.
Quando esse erro fica mais caro?
| Cenário | Impacto típico |
|---|---|
| Mudança frequente de produto | Mais scripts, mais validação manual e mais risco de rollback parcial |
| Muitos tenants pequenos | Baixo valor por cliente para um custo operacional alto |
| Clientes enterprise | Maior pressão por previsibilidade, auditoria e janelas controladas |
Erro 4: multiplicar credenciais, segredos e chance de erro humano
O quarto erro é criar uma superfície operacional enorme para secrets management. Cada novo cliente passa a exigir criação, armazenamento, rotação, revogação e troubleshooting de credenciais específicas. O efeito cumulativo disso é maior do que parece no começo.
Além do trabalho extra, aumenta o risco de configuração divergente entre ambientes. Um segredo errado, uma policy esquecida ou uma automação incompleta podem bloquear apenas um conjunto de contas, tornando o incidente difícil de detectar. E quanto mais exceções existem, mais o runbook perde valor.
Esse é o tipo de problema que não aparece em demo, só aparece em operação 24/7. Em empresas que não podem parar, a disciplina com secrets, trilhas de auditoria e resposta a incidente precisa ser simples o suficiente para funcionar sob pressão. É aí que a Interserv Cloud normalmente recomenda reduzir variáveis operacionais e reforçar controles centralizados.
Erro 5: escolher um modelo rígido em vez de uma estratégia por estágio
O quinto erro é acreditar que existe uma única resposta para todos os clientes. Em SaaS, o melhor desenho costuma ser progressivo. Contas padrão podem operar com isolamento lógico forte, enquanto clientes regulados ou de maior risco podem exigir schema dedicado, banco separado ou até segmentação por ambiente.
Esse raciocínio evita dois extremos: subproteger clientes críticos e supercomplicar a plataforma inteira. O objetivo não é maximizar isolamento teórico para 100% da base. O objetivo é atingir o nível certo de isolamento para cada perfil, sem destruir eficiência operacional.
Uma boa política de segmentação considera pelo menos estes fatores:
- criticidade dos dados processados;
- exigências de compliance e auditoria;
- volume de tráfego e concorrência por recursos;
- necessidade contratual de ambiente dedicado;
- custo total de operar exceções no ciclo de vida do produto.
Qual arquitetura costuma funcionar melhor na prática?
Na maioria dos SaaS, a melhor resposta é combinar isolamento lógico rigoroso com mecanismos adicionais apenas onde eles fazem sentido econômico e regulatório. Isso inclui tenant ID obrigatório em todas as camadas, autorização centralizada, testes contra cross-tenant access, criptografia, rate limiting e observabilidade segmentada por cliente.
Quando o produto cresce, a evolução natural é adotar um modelo híbrido. Clientes comuns permanecem em uma base compartilhada bem governada. Clientes estratégicos ou altamente regulados podem migrar para isolamento mais forte, sem impor esse custo ao restante da operação.
Esse desenho preserva escala e reduz risco de reescrever a plataforma cedo demais. Também melhora a conversa com negócio, porque transforma isolamento em decisão de serviço, custo e risco, não apenas em preferência técnica.
Checklist prático para decidir sem arrependimento
Se você está revisando a arquitetura do seu SaaS agora, a decisão mais segura é avaliar o modelo de isolamento com critérios operacionais e não apenas conceituais. Um bom checklist evita escolhas elegantes no papel e frágeis na produção.
- Seu time consegue testar vazamento entre tenants de forma automática?
- O pool de conexões continua saudável sob pico real de uso?
- As migrações podem falhar parcialmente sem deixar clientes em estado inconsistente?
- A rotação de credenciais é simples, auditável e repetível?
- Existe observabilidade por tenant para latência, erro e consumo?
- O custo de exceções enterprise está explícito no modelo operacional?
Se duas ou mais respostas forem negativas, usar usuário de banco por cliente provavelmente está mascarando um problema de arquitetura maior. Antes de escalar esse padrão, vale redesenhar a base com foco em resiliência, segurança e custo previsível.
Perguntas frequentes
Criar um usuário de banco por cliente deixa o SaaS mais seguro?
Na maioria dos casos, não. Criar um usuário de banco para cada cliente parece reforçar o isolamento, mas costuma piorar operação, pool de conexões, rotação de credenciais e deploys. Para a maior parte dos SaaS, o caminho mais estável é combinar isolamento lógico forte na aplicação com controles de autorização, criptografia e observabilidade por tenant.
Quando vale migrar para outro modelo de isolamento em SaaS?
A troca costuma fazer sentido quando o produto entra em contas enterprise, passa por auditorias mais exigentes ou começa a sofrer com limites operacionais do modelo atual. Sinais claros incluem explosão de conexões, migrações demoradas, dificuldade de suporte e risco de vazamento entre tenants. Nessa fase, revisar a arquitetura evita retrabalho caro depois.
Quais problemas de escala aparecem nesse modelo?
Os problemas mais comuns são esgotamento de conexões, aumento de latência, falhas em migrações em lote, gestão complexa de credenciais e menor visibilidade operacional. Em vez de um sistema previsível, a equipe passa a operar centenas de pequenas variações de acesso ao banco. Isso eleva custo, risco e tempo de resposta a incidentes.
É possível manter multi-tenant com segurança sem separar usuários de banco por cliente?
Sim, desde que o desenho seja disciplinado. O essencial é aplicar filtros obrigatórios por tenant em todas as consultas, autorização consistente no backend, testes contra vazamento entre clientes, auditoria de acesso e monitoramento por conta. Em ambientes mais críticos, também pode ser necessário separar schema, banco ou conta conforme o perfil do cliente.
Como escolher entre isolamento lógico, schema por cliente ou banco separado?
Comece pelo nível de exigência de compliance, pelo volume de tenants, pela taxa de crescimento e pelo perfil de uso do banco. Depois compare custo operacional, impacto em deploy, facilidade de observabilidade e risco de erro humano. A melhor escolha é a que entrega isolamento suficiente sem quebrar escala, suporte e velocidade de evolução do produto.